Le shadow AI désigne l’usage, dans une organisation, d’outils, de modèles ou d’agents d’IA sans validation ni supervision de la DSI ou des équipes sécurité. Concrètement : un compte ChatGPT personnel ouvert avec une adresse Gmail, une extension de navigateur installée sans demander, un assistant branché sur la messagerie professionnelle.
69 % des organisations interrogées par Gartner en 2025 soupçonnent ou constatent l’usage d’IA génératives publiques, alors que leur utilisation était interdite pour leurs salariés.
Le terme n’a ni inventeur ni définition normalisée. Modulos, éditeur de logiciels de gouvernance de l’IA, relève qu’aucun organisme de normalisation ne l’emploie et en recense au moins cinq acceptions, du salarié qui colle un document dans un chatbot jusqu’à l’agent autonome qui accumule des accès aux systèmes de l’entreprise. Le mot s’est imposé en 2023, dans le sillage de ChatGPT.
Un concept voisin vient est utilisé chez les spécialistes du management. Dès 2023, Ethan Mollick, professeur à Wharton, appelle « secret cyborgs » les salariés qui utilisent l’IA sans le dire à leur employeur, par crainte d’être sanctionnés ou de voir leur travail dévalorisé.
Ce qui le distingue du shadow IT
Le shadow AI est une branche du shadow IT, l’usage de logiciels et de services non validés par la DSI, connu bien avant l’IA générative. Quatre différences justifient de le traiter à part.
- Les données peuvent nourrir un modèle. Un fichier déposé sur un Dropbox personnel reste un fichier. Un prompt envoyé à un outil grand public peut, selon les conditions d’utilisation, servir à l’entraînement et être conservé sur des serveurs hors de l’Union européenne.
- L’outil produit du contenu qui entre dans les décisions. Une réponse erronée, un code fragile ou une synthèse hallucinée s’intègrent au travail sans trace de leur origine.
- L’usage se détecte mal. Il passe par le navigateur, des extensions et des assistants intégrés, là où le shadow IT se repère souvent par l’analyse réseau et l’inventaire SaaS.
- Il se loge dans des outils déjà autorisés. Quand la suite bureautique ou le CRM active une fonction d’IA, celle-ci arrive sans validation propre. L’étude Inria-datacraft relève des IA intégrées à des logiciels officiels que les utilisateurs n’identifient pas comme telles.
Une ampleur réelle, des chiffres à trier
La donnée la plus solide vient de l’institut Gartner : une enquête menée de mars à mai 2025 auprès de 302 responsables cybersécurité, montrent que 69 % d’entre eux soupçonnent ou ont la preuve d’usages d’IA génératives publiques interdites dans leur entreprise.
En France, l’Inria et datacraft ont mené en 2025 une enquête auprès de 14 grandes organisations, parmi lesquelles Airbus, L’Oréal, le Crédit Agricole et le ministère des Armées. Selon cette enquête, 68 % de salariés utilisent l’IA sans en informer leur hiérarchie (c’est une estimation).
Les dirigeants n’échappent pas au phénomène. Dans un sondage de Cybernews auprès de plus de 1 000 salariés américains, publié avec nexos.ai, éditeur d’une plateforme d’accès aux modèles d’IA, 93 % des cadres dirigeants déclarent utiliser des outils d’IA non approuvés.
Le passif : fuites, surcoûts, non-conformité
IBM et le Ponemon Institute chiffrent le coût dans le Cost of a Data Breach Report 2025.
Une organisation sur cinq y déclare une violation de données liée au shadow AI. Un niveau élevé de shadow AI ajoute 670 000 dollars au coût moyen d’une violation, par rapport aux organisations où il est faible ou absent, principalement parce que la détection et le confinement prennent environ une semaine de plus.
Ces violations exposent plus souvent les données personnelles de clients (65 %, contre 53 % en moyenne) et la propriété intellectuelle (40 %).
Le rapport pointe l’absence de garde-fous : 97 % des organisations victimes d’un incident lié à l’IA n’avaient pas de contrôle d’accès adapté, et 63 % des organisations touchées n’avaient aucune politique de gouvernance de l’IA. Arun Chandrasekaran, analyste chez Gartner, prévoit que d’ici 2030, plus de 40 % des entreprises connaîtront un incident de sécurité ou de conformité lié au shadow AI.
En Europe, deux expositions juridiques s’ajoutent. Le RGPD d’abord : un prompt contenant des données personnelles constitue un traitement, absent du registre et parfois transféré hors de l’Union. L’AI Act ensuite, dont l’article 4 impose depuis le 2 février 2025 d’assurer un niveau suffisant d’AI literacy au personnel qui utilise l’IA. Pour un usage qu’elle ignore, l’entreprise ne peut prouver aucune formation.
Le risque commercial est moins traité. L’étude Inria relève des usages cachés aux clients pour préserver la valeur facturée, le client achetant surtout du temps humain. Pour une agence ou un cabinet de conseil, c’est un risque contractuel autant que réputationnel. L’étude décrit aussi, côté salariés, un inconfort moral et une pression psychologique liés à ces pratiques dissimulées.
Les bénéfices cachés du Shadow AI
Chez les « secret cyborgs », l’usage clandestin des IA produit des gains de productivité inattendus qui bénéficient aux intéressés, mais aussi à leurs entreprises.
Mais cela permet aussi aux organisations de mieux bénéficier des applications de l’IA que de « pousser » des outils d’IA maison.
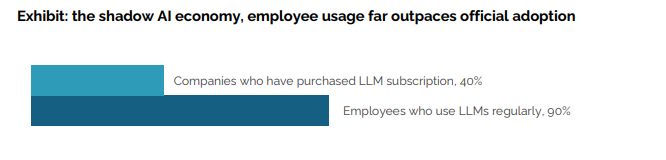
Dans le sondage Cybernews, 52 % des salariés disent disposer d’outils d’IA fournis par leur employeur, mais 33 % seulement estiment qu’ils répondent pleinement à leurs besoins. L’écart entre ces deux chiffres désigne les manques de l’outillage officiel.
Est-ce possible d’empêcher le shadow AI dans les entreprises ?
Non : les chartes ou les codes de bonne conduite sont peu respectées en pratique, et ont même un effet pervers identifié : les chartes centrées sur les usages interdits dissuadent les salariés de parler de leurs pratiques, y compris des pratiques acceptables. Ils continuent, mais seuls, et leurs découvertes et leur apprentissage ne circule plus dans l’entreprise au lieu de bénéficier à d’autres membres de leur équipe.
Et les interdictions d’installation ou d’usage sur les machines de l’entreprise ne suppriment pas le besoin chez les salariés. Elle les force juste à passer par leur smartphone ou un PC personnel pour les usages non autorisés, ce qu’une entreprise peut difficilement surveiller.
En résumé : l’interdiction du shadow AI génère encore plus d’usages cachés de l’IA.
Pourquoi ça compte, et ce que vous devez faire
Le shadow AI est présent dans la grande majorité des organisations, la vôtre très probablement comprise.
Il faut donc apprendre à minimiser les risques inhérents Le traiter comme une faute disciplinaire fait perdre sur les deux tableaux : le risque demeure, et la valeur reste invisible.
- Fournissez un outil qui tient la comparaison avec ce que vos salariés utilisent chez eux, sous contrat entreprise, en vérifiant que le contrat exclut l’entraînement sur vos données (
- Édictez des règles courtes sur les données à ne pas manipuler/divulguer, pas sur les outils utilisés : préciser ce qui ne doit jamais être confié à une IA externe (données clients, code, chiffres financiers non publiés)
- Mesurez les usages réels par un questionnaire anonyme
- Récompensez la remontée des cas d’usage au lieu de sanctionner leur découverte : c’est la condition pour que les gains individuels deviennent collectifs, et que les usages clandestins finissent par profiter à l’entreprise (et leurs dérives à être identifiées et encadrées)
Sources
- Gartner, « Gartner Identifies Critical GenAI Blind Spots That CIOs Must Urgently Address », 19 novembre 2025
- IBM, Cost of a Data Breach Report 2025
- MIT Project NANDA, « The GenAI Divide: State of AI in Business 2025 », juillet 2025
- Ethan Mollick, « On holding back the strange AI tide », One Useful Thing
- Règlement (UE) 2024/1689 sur l’intelligence artificielle (AI Act)
- Fortune, « Samsung threatens to fire employees if they leak data to A.I. chatbots like ChatGPT », 2 mai 2023
- Journal of Accountancy, « Lurking in the shadows: The costs of unapproved AI tools », novembre 2025
- Silicon.fr, « Shadow AI : quand les salariés français s’emparent de l’IA… en secret », 12 juin 2025
- Modulos, « What is Shadow AI? Five definitions, one Governance Problem »
Ce contenu vous a plu ?
Inscrivez-vous gratuitement à notre newsletter et recevez chaque semaine l’actualité du SEO directement dans votre boîte email. Vous pouvez vous désabonner à tout moment !